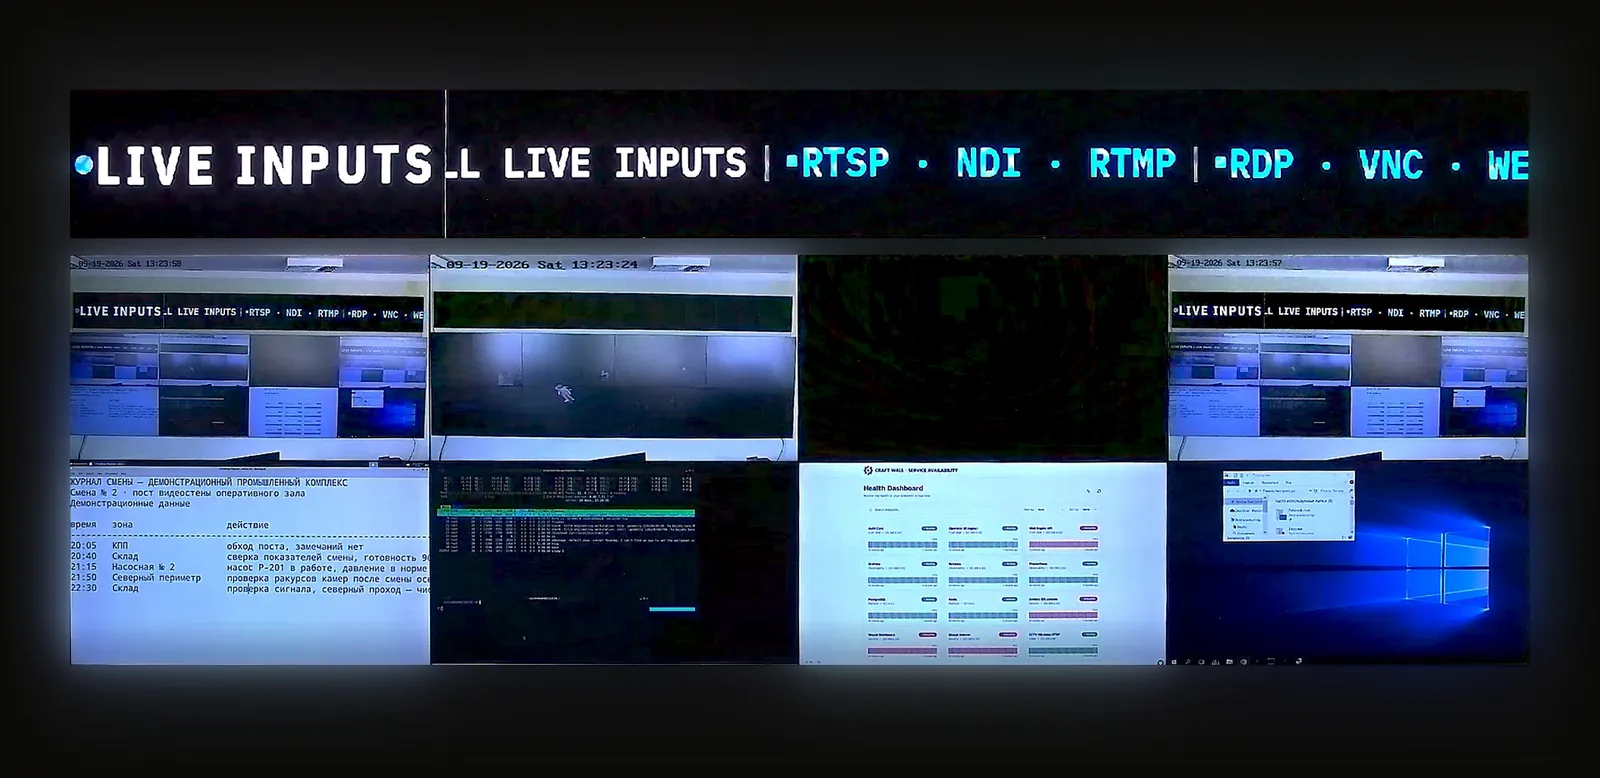
En breve
La mayor parte del marketing sobre «videowall para NOC» se reduce a una foto de archivo con operadores frente a pantallas. La verdadera pregunta de ingeniería es más acotada y más interesante.
Consiste en saber qué fuentes van al videowall, cómo interactúan con ellas los operadores turno tras turno, qué ocurre cuando falla el propio videowall y cómo se integra todo con la docena de herramientas que el equipo del NOC ya usa a diario.
Este artículo explica cómo especificar software de videowall para NOC en el NOC 24/7 de un operador de telecomunicaciones: mezcla de fuentes, patrón de operación, failover, integración con las herramientas y BOM (lista de materiales).
Respuesta corta: un videowall de sala NOC o un videowall de centro de operaciones de red debe especificarse, ante todo, en función del número de fuentes, del flujo de trabajo de los operadores y del failover.
Para un NOC 24/7, eso suele significar entre 16 y 30 fuentes en directo (navegador, RTSP, NDI, captura HDMI e IP-KVM) sobre un lienzo compartido.
A ello se suman el control desde el navegador para el equipo de turno y el aislamiento local de fallos, de modo que una fuente defectuosa no deje la sala a oscuras.
Utilice esta página como lista de comprobación técnica antes de elaborar una lista corta de software para sala de control.
Verifique la compatibilidad de fuentes, el control concurrente de operadores, la autenticación, el registro de auditoría, el failover y el TCO a cinco años del software de videowall para NOC.
Si un producto no es capaz de mantener vivas a la vez las ventanas de Grafana, Splunk y SolarWinds, las cámaras, las colas de tickets y las sesiones IP-KVM, no es un videowall de nivel NOC.
Requisitos de diseño de la sala NOC: lista de comprobación ejecutiva
| Requisito | Qué especificar antes de la adquisición |
|---|---|
| Plan de fuentes | Inventaríe entre 16 y 30 fuentes en directo en el pico de carga (navegador, RTSP, NDI, captura HDMI e IP-KVM), más las vistas de reserva que se usan durante los incidentes. |
| Flujo de trabajo del operador | Defina las zonas del videowall, los presets con nombre, el control concurrente, la promoción de fuentes y las disposiciones de relevo de turno antes de elegir el número de pantallas. |
| Resiliencia | Exija recuperación N+1 del videowall y del plano de gestión, estados visibles de fuente desactualizada y un aislamiento de fallos que preserve el lienzo. |
| Seguridad | Especifique RBAC o SSO, registros de auditoría, credenciales locales para las fuentes y una vía on-premises o aislada de la red (air gap) allí donde la política lo exija. |
| Dimensionamiento y coste | Dimensione la decodificación en GPU y las salidas físicas para la mezcla de fuentes en el pico de carga y compare después el TCO a cinco años, no solo el precio de catálogo de la controladora. |
Los equipos de Canadá pueden complementar esta lista con la guía de compra de videowalls para Canadá, que cubre presupuestos en CAD, operación bilingüe y requisitos de residencia de datos.
Arquitectura de referencia del videowall NOC: lo que debe saber el comprador
Un videowall NOC es un lienzo multipantalla que agrega paneles de monitorización de red, métricas de infraestructura, señales de cámaras de seguridad, sistemas de alertas y herramientas de tickets en una única vista operativa compartida para un centro de operaciones de red.
Los videowalls NOC de nivel de producción funcionan 24/7, renderizan entre 16 y 30 fuentes activas a la vez, admiten el control concurrente de regiones del lienzo por varios operadores y sobreviven al fallo de una fuente sin intervención manual del operador.
La mayoría de los compradores que buscan una arquitectura de referencia de «videowalls NOC» o «videowall de sala NOC» eligen entre tres patrones arquitectónicos.
(a) Controladoras hardware tradicionales (Datapath Fx4 / Barco TransForm / RGB Spectrum MediaWall): CAPEX elevado, número de fuentes fijo por controladora y ciclos de renovación ligados al fin de vida (EOL) del appliance.
(b) AV sobre IP gestionado en la nube (Userful Infinity): suscripción por pantalla y dependencia de la red y de la nube.
(c) Definido por software sobre servidores Linux estándar con GPU (Craft Wall, Hiperwall, VuWall): licencia perpetua en servidores estándar, sin cuotas por pantalla y compatible con entornos aislados (air gap).
El resto del artículo recorre la mezcla de fuentes, los patrones de trabajo de los operadores, la topología de failover y la mecánica de integración que separan un videowall de nivel NOC de una instalación AV genérica de sala de juntas o corporativa.
Para los equipos que buscan videowall para NOC, software de wallboard para NOC, videowall NOC con Grafana o videowall NOC con Splunk, se aplica la misma regla.
El videowall debe tratarse como una superficie de control operativa, no como una pantalla que reproduce una lista de contenidos.
Los dashboards, los paneles SIEM, las colas de tickets, las señales de cámara y las ventanas KVM tienen que convivir en un único lienzo gestionado.
Videowall de sala NOC: la mezcla de fuentes de 2026
En un videowall de sala NOC real, la primera pregunta de diseño no es la marca de las pantallas ni el ancho de los marcos, sino qué sistemas operacionales deben verse juntos cuando comienza un incidente.
Un videowall de centro de operaciones de red de 16 pantallas suele necesitar cuatro capas: paneles de salud de la red, paneles de alarmas y SIEM, estado de tickets y escalados, y contexto visual procedente de cámaras o de los sistemas del edificio.
Si el videowall no puede sostener esas capas al mismo tiempo, los operadores lo usan como decoración y no como una superficie de decisión compartida.
La mezcla práctica de fuentes de un NOC de tamaño medio: 4-8 paneles de monitorización (PRTG, SolarWinds, Zabbix), 2-4 paneles de Grafana o Prometheus y 2-4 paneles SIEM de Splunk / QRadar.
A ello se añaden 1-2 colas de tickets (ServiceNow o Jira), 4-8 cámaras de CCTV o de rack y un tablero de escalado / incidentes.
Por eso el software de videowall tiene que tratar los dashboards de navegador, RTSP, NDI, la captura HDMI e IP-KVM como fuentes de primera clase en igualdad de condiciones, no como productos separados.
En términos de palabras clave, un videowall NOC con Grafana y un videowall NOC con Splunk no son productos distintos; son requisitos de mezcla de fuentes para el mismo videowall de sala NOC.
La plataforma necesita un renderizado fiable en navegador, autenticación con cuentas de servicio, control del intervalo de actualización y un comportamiento controlado ante datos desactualizados cuando el endpoint de un dashboard deja de responder.
Si la capa de seguridad es el problema principal del comprador, utilice la guía de videowall para SOC y SIEM como arquitectura complementaria.
Para salas SCADA de empresas de servicios públicos, consulte la guía de videowall para salas de control de energía y servicios públicos.
Para HPC universitario, computación científica y operaciones de red de campus, consulte la guía de videowall para centros de datos de investigación.
Videowall de centro de operaciones de red: lista de comprobación del comprador
Para los equipos que evalúan un videowall de centro de operaciones de red, la lista de comprobación útil es práctica, no visual.
Cuente los dashboards en directo, los paneles de alarmas, las señales de cámara, las sesiones KVM y las vistas de incidentes que deben seguir visibles durante una caída.
Compruebe después que el videowall puede mantener esas fuentes autenticadas, actualizadas, auditadas y reorganizables por varios operadores sin pedir al personal de AV que reconstruya las escenas.
- Presupuesto de fuentes: dimensione el sistema para la carga máxima durante un incidente, no para el número de dashboards de un día tranquilo; use la guía de dimensionamiento de videowalls para el cálculo de pantallas y fuentes.
- Acceso de operadores: exija control desde el navegador, gobernanza de RBAC, SSO y API, y cambios de disposición desde las estaciones de trabajo habituales.
- Comportamiento ante fallos: un panel de Grafana, una fuente RTSP o una sesión KVM que fallen deben degradarse localmente sin dejar en negro todo el videowall.
- Auditabilidad: los presets, los cambios de fuentes y las acciones de los operadores deben poder reconstruirse en la revisión posterior al incidente.
Qué hace diferente a un videowall NOC
Un videowall AV de sala de juntas y un videowall NOC resuelven problemas opuestos. El de la sala de juntas muestra contenido ensayado a una audiencia pasiva durante un evento acotado.
El videowall NOC muestra un estado operativo en actualización continua a un equipo reducido y rotativo que interactúa con él durante años. De esa diferencia se derivan cuatro consecuencias de ingeniería.
- El número de fuentes es mayor y más dinámico. Un NOC típico de un operador de telecomunicaciones Tier 2 maneja 20-40 fuentes distintas en los picos de carga. La mezcla cambia durante los incidentes: un panel de Splunk normalmente oculto se vuelve crítico durante 90 minutos y luego desaparece. El videowall tiene que absorberlo sin recablear.
- La interacción del operador es constante pero ligera. Los videowalls de sala de juntas los controla, como mucho, un presentador. Los videowalls NOC los toca cada operador del turno, normalmente desde el teclado de su estación de trabajo, no desde una tableta. El control del videowall tiene que sentirse como una pestaña más de la herramienta de tickets del operador, no como un desplazamiento a una consola dedicada.
- El failover no es negociable. Un videowall NOC que se queda en negro durante una caída es peor que no tener videowall: el operador se queda sin alternativa justo cuando el impacto en los clientes es máximo. Las decisiones de arquitectura se derivan en cascada de esta restricción.
- El registro de auditoría importa más que en cualquier otro despliegue. Cuando el equipo de operaciones del cliente revisa el incidente, «qué había en el videowall a las 02:47:13» puede marcar la diferencia entre un tiempo de respuesta documentado y un cruce de acusaciones. El videowall tiene que registrar su propio estado, no solo las fuentes que mostraba.
La mezcla de fuentes en un NOC de telecomunicaciones real
El despliegue de referencia que usamos como base es un videowall físico de 16 pantallas (4 de alto × 4 de ancho, LCD de formato medio o dvLED de paso fino) con la siguiente mezcla de fuentes típica:
- 4-6 dashboards de NMS: SolarWinds Orion, PRTG Network Monitor, Zabbix o herramientas propias del fabricante (Cisco DNA Center, Juniper Mist). Suelen entregarse como fuente de navegador: el videowall renderiza directamente la URL del dashboard en vivo, sin herramientas de capturas de pantalla.
- 3-4 paneles de Grafana: gráficas de rendimiento (throughput), latencia, pérdida de paquetes y utilización de la infraestructura. Las listas de reproducción para pantallas públicas con actualización automática son la forma canónica de alimentarlos.
- 2-3 flujos de alarmas / SIEM: Splunk Enterprise Security o Sentinel para eventos de ciberseguridad, junto a una consola tradicional de gestión de fallos.
- 2-4 cámaras de CCTV / de las instalaciones: las señales de seguridad física suelen llegar como NDI o RTSP. Las integraciones con Genetec / Milestone suelen residir aquí.
- 1-2 accesos KVM a estaciones de trabajo de operadores: cuando un ingeniero sénior quiere compartir la ventana de una herramienta concreta (consola del cortafuegos, IPAM, sistema de tickets) en el videowall común. IP-KVM es la vía limpia; la captura HDMI es la vía heredada.
- 1 ventana de tablero de incidentes: un panel estático o de actualización lenta con los tickets de alta severidad en curso, las notas de relevo de turno y la rotación de guardias.
En total: 12-16 fuentes activas en reposo y picos de 20-25 durante incidentes mayores, cuando el operador incorpora fuentes adicionales.
Un buen diseño del videowall absorbe ese pico sin coste operativo: añadir una fuente son unos pocos clics en la interfaz de gestión del videowall, no un tendido de cable.
Patrones de trabajo de los operadores
Tres patrones dominan el uso real que los operadores hacen del videowall en el día a día.
Patrón 1: guardia permanente
Es la vista por defecto durante todo un turno. El videowall muestra la disposición base: NMS en el centro, Grafana en la franja superior, SIEM abajo a la izquierda y CCTV abajo a la derecha.
Los operadores levantan la vista periódicamente; el videowall se gana su sitio siendo legible al instante desde cualquier puesto de la sala.
Patrón 2: foco en el incidente
Se detecta un evento mayor. Un operador lleva la fuente relevante a una ventana central de gran tamaño, atenúa los paneles circundantes y el videowall se convierte en una capa compartida de conciencia situacional para el resto del equipo de respuesta.
Varios operadores pueden contribuir: añadir un panel nuevo de Grafana con el servicio afectado, insertar una sesión de terminal por KVM o sacar un ticket a la vista.
Aquí es donde la promesa del «control desde el navegador» se cumple de verdad: cada operador puede cambiar el videowall desde su propio teclado.
Patrón 3: relevo de turno
Cambio de turno. El equipo entrante necesita absorber el contexto con rapidez.
Un videowall bien diseñado transporta el estado del relevo: el registro del turno en una ventana, el tablero de incidentes fijado en otra y una vista de «asuntos abiertos» del sistema de tickets en una tercera.
Es una de las ventajas infravaloradas de los videowalls definidos por software: la disposición puede ser una escena con nombre a la que el equipo saliente cambia al final de su turno.
La arquitectura de failover
Un videowall NOC 24/7 tiene tres modos de fallo evidentes y un cuarto que la mayoría de las arquitecturas pasa por alto.
- Falla la controladora del videowall. Respuesta estándar: controladora de reserva activa (hot spare) en N+1 con almacenamiento compartido de la configuración de fuentes. La conmutación tarda menos de 30 segundos una vez detectado el fallo.
- Falla una pantalla. Las pantallas modernas avisan antes de fallar del todo; el software de gestión del videowall debe permitir marcar una pantalla como fuera de servicio y redistribuir la disposición alrededor del hueco hasta que llegue la pantalla de repuesto. Un videowall que deja un rectángulo negro a las 02:00 porque murió un panel es un videowall en el que los operadores dejaron de confiar a las 02:01.
- Falla la red hacia una fuente. La ventana correspondiente muestra el último fotograma durante un tiempo de espera configurable y después se marca visiblemente como «desactualizada»: ni en negro ni con el fotograma en caché haciéndose pasar por directo. El operador necesita ver de un vistazo que ese panel ya no muestra datos actuales.
- Falla la propia interfaz de gestión del videowall mientras el videowall sigue funcionando. Es el modo de fallo infravalorado. Si los operadores no pueden acceder a la interfaz de gestión durante un incidente, no pueden destacar fuentes, cambiar disposiciones ni sacar a la vista el contexto adecuado. El videowall sigue mostrando lo que ya mostraba, lo que a veces es peor que nada. La solución: redundancia del plano de gestión al mismo nivel N+1 que el compositor.
Integración con las herramientas del NOC
El videowall es una pantalla más en un NOC que ya tiene otras quince herramientas. Los patrones de integración que realmente funcionan en 2026:
- PRTG, SolarWinds, Zabbix: URL para pantallas públicas con autenticación por token, actualizadas cada 30-60 segundos. El videowall renderiza el dashboard como fuente de navegador.
- Grafana: URL en modo quiosco con tokens de organización anónima. Mismo patrón de fuente de navegador, con el truco adicional de usar las listas de reproducción de Grafana para rotar un conjunto de paneles en una sola ventana.
- Splunk Enterprise Security / Sentinel: ambos exponen dashboards en modo quiosco. Splunk tiene modos de vista en tiempo real que funcionan de forma natural como ventanas del videowall.
- Genetec Security Center, Milestone XProtect: se integran como fuentes RTSP (lo más flexible) o mediante el complemento de «videowall» del propio VMS (más atado a la familia del VMS, pero con una integración más estrecha con el sistema de alarmas). RTSP es la respuesta más limpia a largo plazo.
- Sistemas de tickets (Jira Service Management, ServiceNow, Zendesk): vistas de dashboard embebidas. La ventana de «incidentes de prioridad 1 abiertos» suele ser un filtro guardado renderizado a través de la propia interfaz web del sistema de tickets.
- Pantallas de llamadas SIP / Teams / Zoom: en NOC distribuidos, un puente de conferencia activo suele ser una ventana permanente durante los incidentes mayores. Los clientes de llamadas en navegador lo resuelven sin hardware adicional.
BOM y TCO a 5 años
Aplicando los cálculos del artículo de desglose del TCO a este escenario concreto de NOC con 16 pantallas:
- 16 pantallas: 32.000-48.000 € en paneles LCD, o 60.000-120.000 € en dvLED de paso fino según el paso de píxel y la marca. Es igual con arquitectura software o hardware: las pantallas no son el elemento diferenciador.
- Videowall definido por software (referencia Craft Wall): 2.500 € de licencia perpetua + 3.500 € del servidor principal (Ryzen 7 + RTX 4070 + 64 GB de RAM) + 3.000 € del servidor de reserva activa en N+1 + 1.500 € en extremos KVM sobre IP para dos estaciones de trabajo de operador. Año 0: ≈ 10.500 €. Años 1 a 5: ≈ 1.500 €/año en renovación de hardware estándar. TCO a 5 años sin pantallas: ≈ 18.000 €.
- Videowall con controladora hardware (referencia Datapath / Matrox / Barco): controladora de 15.000-25.000 €, 6.000 € en tarjetas de captura para 16 fuentes, 3.000 € de reserva activa y contrato de soporte de 4.500 €/año. Renovación en el año 3 por un componente en fin de vida (EOL): añada 10.000-15.000 €. TCO a 5 años sin pantallas: 55.000-90.000 €.
La inversión del TCO es de aproximadamente 4-5× a favor de la pila de software para esta forma de despliegue. El resultado general del artículo sobre TCO se mantiene a nivel de proyecto concreto.
Dónde encaja Craft Wall en un proyecto de NOC
El despliegue de referencia anterior es el caso de uso canónico de Craft Wall. La mezcla de fuentes (NMS, Grafana, SIEM, CCTV, KVM, dashboards renderizados en navegador) encaja limpiamente con su arquitectura.
También encajan el flujo de trabajo de los operadores (control desde el navegador, escenas con nombre, varios operadores contribuyendo) y el modelo de failover (N+1 sobre Linux estándar, redistribución de la disposición alrededor de los paneles caídos).
El precio queda muy por debajo de las alternativas con controladora hardware y de las de suscripción por pantalla.
Para un operador de telecomunicaciones Tier 2 o un MSP multisede que monte un nuevo videowall NOC en 2026, es el encaje más limpio del mercado.
No es la opción adecuada para todos los NOC. Los operadores Tier 1 con requisitos de latencia inferior a un fotograma en el KVM de operador son un caso aparte.
Lo mismo vale para las instalaciones de defensa e inteligencia con cláusulas de licitación que exigen hardware FPGA y para las compras con un horizonte de soporte de 15-20 años.
Esos proyectos deberían evaluar Barco CTRL, WEY smartVISUAL u otras opciones de hardware Tier 1 junto a la vía definida por software.
Siga leyendo: el desglose del TCO para el cálculo detallado de la BOM e IPMX frente a ST 2110 y SDVoE para la cuestión del transporte AV sobre IP.
Utilice además la calculadora interactiva de TCO para su número concreto de fuentes, pantallas y operadores.