En bref
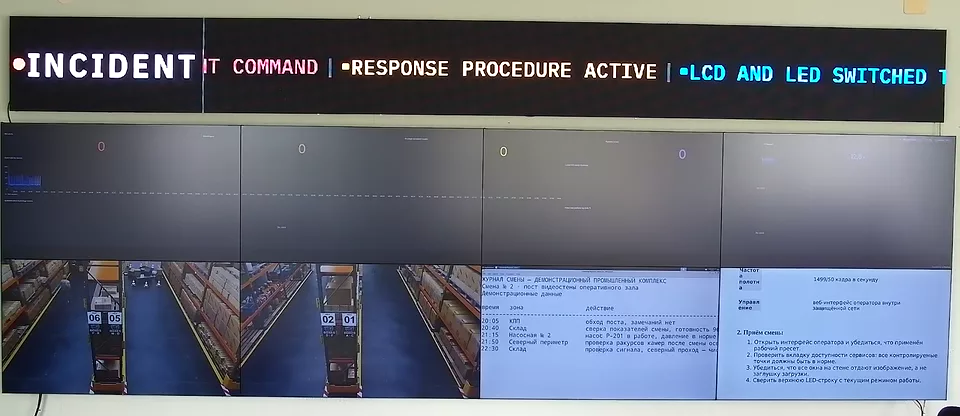
Un mur d'images SOC n'est pas un mur de tableaux de bord décoratif. C'est la couche visuelle partagée d'un centre d'opérations de sécurité : alertes SIEM, vues de chemins d'attaque, télémétrie des terminaux, flux de caméras VMS, files d'incidents, panneaux de renseignement sur les menaces et tableaux de bord de santé des services sur un seul canevas contrôlé. Ce guide cartographie le mix de sources pratique d'un mur d'images SIEM, dont Splunk, ELK Stack / Elastic, Microsoft Sentinel, IBM QRadar, Wazuh, Genetec et des sources VMS de type Milestone.
Mur d'images pour SOC : liste de contrôle de l'acheteur
Un acheteur qui cherche un mur d'images pour SOC décide généralement si la salle a besoin de signalétique, de matériel AV ou d'un logiciel de mur d'images opérationnel. Pour un centre d'opérations de sécurité, le mur doit être spécifié autour de la réponse aux incidents : alertes SIEM, exploration approfondie par l'analyste, preuves VMS, attribution de la réponse, et promotion des sources sans risque pour l'opérateur. Si le mur ne peut maîtriser les identifiants, la santé des sources, les dispositions et la piste d'audit, il n'est pas prêt pour le travail en SOC.
Mur d'images SIEM : ce qui a sa place sur le mur
La première erreur dans l'acquisition d'un mur SOC est de traiter le SIEM comme l'unique source. Le SIEM est la colonne vertébrale des alertes, mais le mur justifie sa place lorsque l'équipe peut voir le contexte des alertes à côté de la télémétrie et des preuves physiques. Un mur d'images SIEM pratique garde quatre couches visibles pendant un incident :
- Couche d'alertes : Splunk Enterprise Security, Microsoft Sentinel, IBM QRadar, Elastic Security / ELK Stack, Wazuh, ou la console SIEM actuelle de l'acheteur.
- Couche de télémétrie : tableaux de bord EDR / XDR, état du pare-feu, événements du fournisseur d'identité, exposition aux vulnérabilités, et synthèses des flux réseau.
- Couche visuelle : grilles de caméras VMS de Genetec, Milestone ou systèmes équivalents, plus les caméras de baies du centre de données là où l'accès physique compte.
- Couche de réponse : ServiceNow, Jira, PagerDuty, état du pont d'incident, notes de quart, et contacts d'escalade.
Ce mix explique pourquoi un mur SOC a besoin du rendu navigateur, de l'ingestion de caméras RTSP / NDI, de l'IP-KVM, de dispositions nommées et d'un contrôle opérateur basé sur les rôles. Un lecteur de pure signalétique peut afficher un écran SIEM, mais il ne peut devenir la surface de contrôle d'une réponse active.
Disposition de référence d'un mur d'images SOC
Un mur d'images SOC utile commence avec la même discipline qu'un mur d'images NOC: concevez autour de la charge d'incident, pas du nombre de tableaux de bord en période calme. Pour un mur SOC de 8 écrans, une base courante est :
- 2 écrans pour la file d'alertes SIEM et la chronologie d'attaque.
- 1 écran pour l'état des terminaux à haute sévérité EDR / XDR.
- 1 écran pour l'identité, le pare-feu, le VPN et la posture de sécurité cloud.
- 2 écrans pour les caméras VMS, les caméras du centre de données ou les événements de sécurité physique.
- 1 écran pour les tickets d'incident et l'attribution de l'escalade.
- 1 écran flexible pour une source promue : capture de paquets, exploration de tableau de bord, ou poste de travail d'analyste via IP-KVM.
Pour un mur de 16 écrans, ne doublez pas simplement la grille. Ajoutez un second couloir d'incident : un couloir pour la réponse active aux incidents, un couloir pour la veille permanente. Cela évite le mode de défaillance courant où le mur devient illisible pendant un événement majeur.
Mur d'images Splunk, mur d'images ELK Stack et mur de tableaux de bord Grafana
Un mur d'images Splunk est généralement un ensemble de tableaux de bord Splunk Enterprise Security rendus en navigateur, pas un produit de mur spécial. Les exigences sont une authentification stable, le contrôle du rafraîchissement, le marquage des données périmées, et la capacité de promouvoir une recherche ou une vue d'événement notable sans exposer le poste de travail complet d'un analyste.
Un mur d'images ELK Stack suit le même schéma via les tableaux de bord Kibana / Elastic. Traitez chaque tableau de bord comme une source du mur dotée d'un propriétaire, d'un intervalle de rafraîchissement, d'un état de repli et d'un modèle d'accès. Si un jeton de tableau de bord expire à 03:00, le mur doit afficher un échec d'authentification visible plutôt qu'une tuile vide ou une capture d'écran périmée.
Un mur de tableaux de bord Grafana ou mur d'images Grafana est le même schéma opérationnel pour les panneaux de télémétrie. Dans un SOC, il porte souvent la santé de l'infrastructure, les anomalies d'identité, la charge du pare-feu, l'état des terminaux ou la disponibilité des plateformes à côté du SIEM. Dans un centre d'opérations réseau pur, utilisez l' architecture de mur d'images de centre d'opérations réseau comme compagnon principal.
Exigences d'un mur de centre d'opérations de sécurité
Les acheteurs qui prévoient un mur de centre d'opérations de sécurité hésitent souvent encore entre le matériel AV, la signalétique et le logiciel de contrôle de mur d'images. Les bonnes exigences sont opérationnelles, pas décoratives :
- Sur site ou capable d'air-gap : la télémétrie et les flux de caméras du SOC ne devraient pas nécessiter un plan de contrôle SaaS externe pour s'afficher. Utilisez le guide du mur d'images air-gap lorsque le fonctionnement sans cloud est une exigence d'acquisition.
- Isolation des sources : une caméra RTSP, un tableau de bord ou une session SIEM défaillante ne doit pas vider tout le canevas.
- Contrôle sans risque pour l'opérateur : le chef de quart peut promouvoir ou réorganiser les sources sans exposer d'identifiants sur le mur.
- Piste d'audit : les préréglages, les changements de sources et les vues d'incident promues doivent pouvoir être reconstitués pour la revue post-incident.
- Clarté du modèle de coûts : comparez l'abonnement par écran, le renouvellement des appliances, le support et le cycle de vie des serveurs dans un seul calculateur de TCO de mur d'images.
Où Craft Wall s'inscrit
Craft Wall convient aux murs SOC et SIEM lorsque l'acheteur veut un serveur Linux local, des tableaux de bord navigateur comme sources de premier rang, des flux vidéo RTSP / NDI, des dispositions d'incident nommées, et une licence perpétuelle plutôt qu'un abonnement par écran. Ce n'est pas la bonne réponse lorsque l'exigence décisive est un grand parc multi-sites géré dans le cloud avec des intégrations d'entreprise prêtes à l'emploi. Dans ce cas, comparez honnêtement la page alternative à Userful avant de décider.
Les stacks à contrôleur matériel comme Datapath peuvent encore convenir aux projets AV centrés sur les appliances. Si le SOC remplace un parc Fx4 / WallControl, examinez le parcours de migration alternative à Datapath Fx4 et modélisez le cycle de renouvellement avant d'acheter la prochaine appliance.
Mur d'images SOC : de la liste restreinte au cahier des charges
Que le projet s'intitule mur de centre d'opérations de sécurité, mur d'images SIEM, mur d'images Splunk ou mur d'images ELK Stack, les attentes des acheteurs sont généralement les mêmes.
Ils veulent un mix de sources explicite — alertes SIEM, flux de caméras de sécurité, télémétrie et ticketing — et un flux de promotion rapide qui garde le mur lisible pendant un incident, sans modifier la régulation primaire ni les commandes de console.
- Une architecture nommée : partez d'une disposition de mur SOC nommée, puis confrontez-la à l'architecture de référence NOC et au guide du mur d'images de salle de contrôle des services publics.
- Une liste restreinte adaptée à la priorité : vérifiez le transport des sources dans le glossaire AV-over-IP, puis comparez l'alternative à Datapath Fx4, l'alternative à Userful et le comparatif du meilleur logiciel de mur d'images, selon que le projet privilégie la conformité, le contrôle ou le coût.
- Coût et dimensionnement en amont : simulez des scénarios à 8 et 16 écrans dans le calculateur de TCO de mur d'images, puis planifiez le nombre de sources avec le guide de dimensionnement de mur d'images avant la rédaction du cahier des charges.
- Cinq classes de sources : quel que soit le SIEM de l'équipe — Splunk, ELK Stack ou un autre —, organisez la disposition autour du SIEM, des caméras, de la télémétrie, du ticketing et d'une vue opérateur promue résiliente avec bascule.
À lire ensuite
Utilisez cette page avec le mur d'images de centre d'opérations réseau, la comparaison des meilleurs logiciels de mur d'images, et les définitions du glossaire pour SOC et NOC. Pour le coût, lancez un scénario à 8 et 16 écrans dans le calculateur de coût de mur d'images, et utilisez le guide de dimensionnement de mur d'images pour la planification du nombre de sources. Pour les salles de services publics où le SCADA et la réponse aux pannes dominent le mix de sources, utilisez le guide du mur d'images de salle de contrôle des services publics.